IUT de Metz, BUT Informatique parcours DACS

Ange Bonkoski

Réseaux, systèmes & cybersécurité

Je développe mes compétences en administration système, réseaux et cybersécurité à travers des projets académiques, personnels et professionnels.

Disponible pour un stage
22 fév. → 11 juin 2027

Profil

Étudiant en BUT Informatique parcours DACS, je m'intéresse particulièrement à l'administration système, aux infrastructures réseau et à la cybersécurité. Je développe ces compétences à travers des projets personnels, des SAÉ et une première expérience en environnement industriel.

Travail en équipe · Capacité d'analyse · Organisation · Calme & réflexion

FRNatif
ENB2

Compétences

Réseau & sécurité

Notions en réseau : Cisco Packet Tracer, VLAN & RSTP, Port Security, Modbus TCP, VPN WireGuard (Tailscale), reverse proxy & TLS, détection d'intrusions (CrowdSec)

Systèmes & virtualisation

Notions en systèmes : Windows Server (Core, Desktop Experience), Active Directory, VMware (vSphere, ESXi), Linux (Ubuntu, Debian 12), Windows, Docker & Docker Compose

Développement

Notions en développement : Python, C, PHP, SQL, HTML/CSS/JavaScript, PowerShell, Git & GitHub Actions (CI/CD)

Bureautique

Pack Office, Google Drive

Parcours

BUT Informatique — parcours DACS — 3ᵉ année

2024 — présent · IUT de Metz, Saulcy (Université de Lorraine)

Spécialisation Déploiement d'Applications Communicantes et Sécurisées. Participation au programme Erasmus+ BIP en 2ᵉ année.

Emploi étudiant — technicien de maintenance

03/08/2026 — 21/08/2026

Maintenance préventive et curative des installations techniques.

Intérim — préparateur de commandes

Jusqu'au 23/05/2026

Gestion des flux logistiques et préparation des expéditions.

Emploi étudiant — préparateur-livreur

11/04/2025 — 01/09/2025

Préparation des commandes et livraisons.

BAC général — mention Bien

2021 — 2024 · Institution De La Salle, Metz

Spécialités Mathématiques et NSI, option maths expertes.

Projets

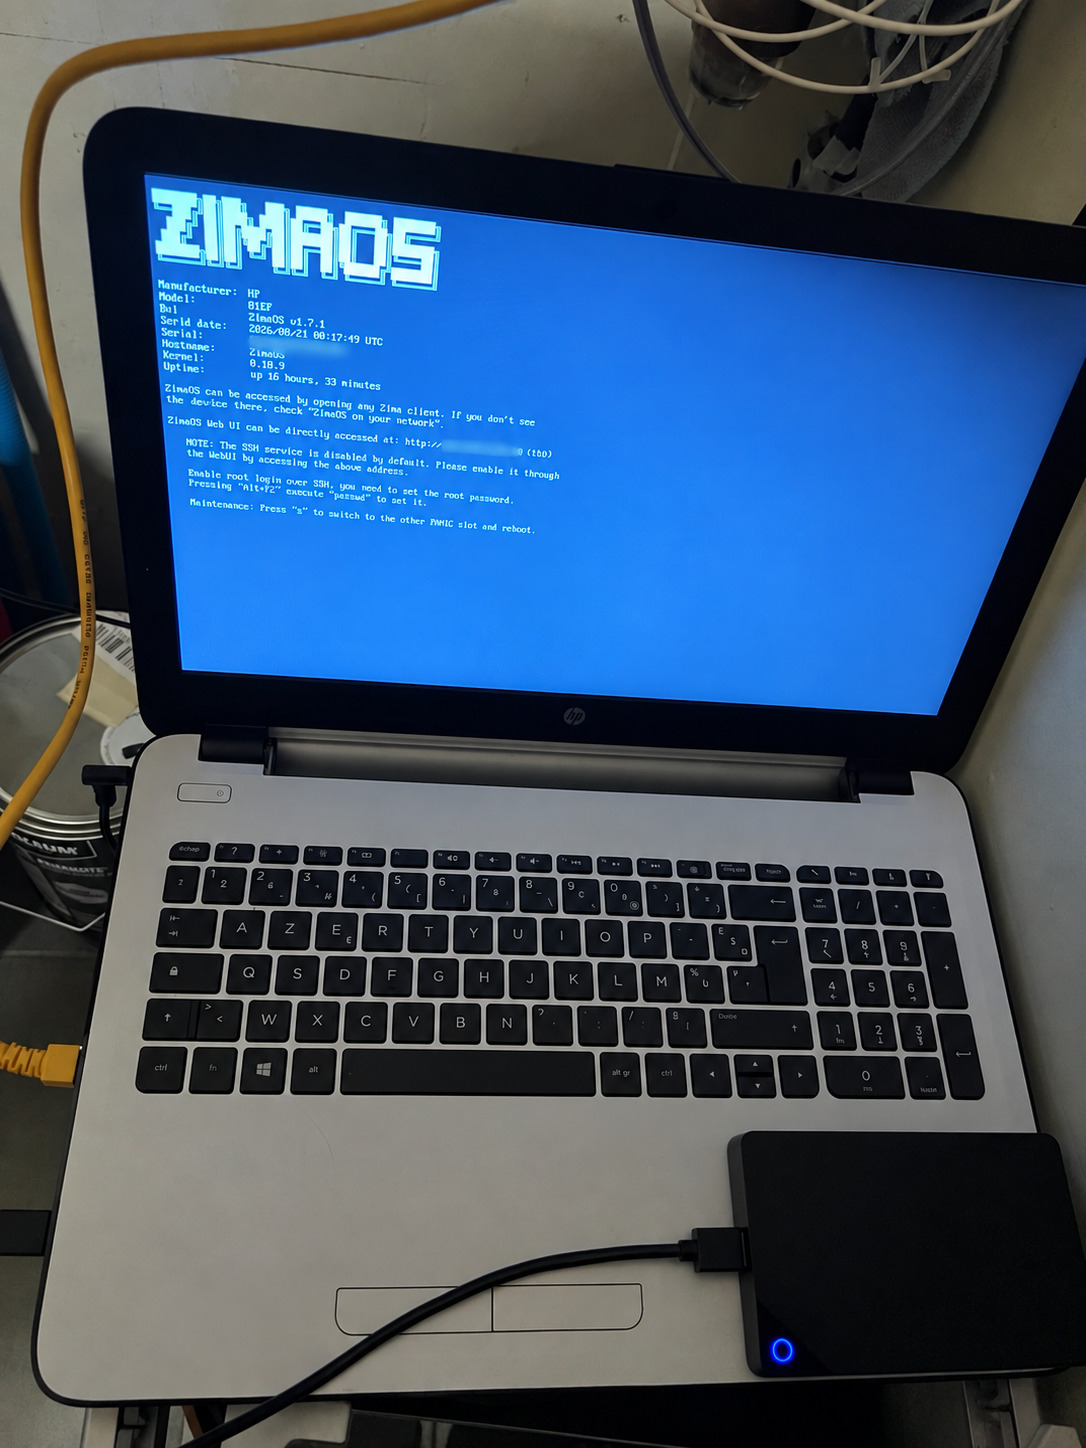
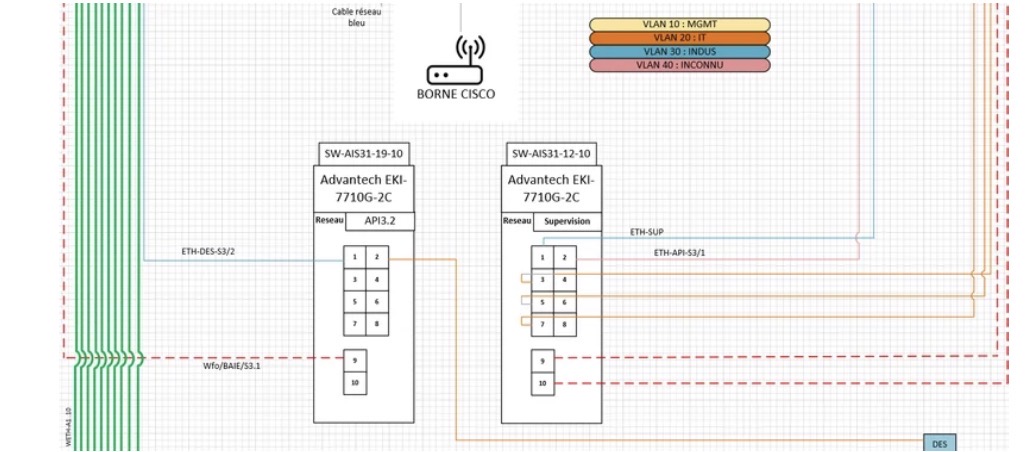
Capture d'écran de l'infrastructure serveur et de la supervision
Projet personnel, en cours

Serveur personnel — Stockage hybride & Cloud privé

Reconversion d'un PC portable en serveur domestique sécurisé, sans aucun port ouvert sur Internet : services auto-hébergés, bastion d'accès web, infrastructure décrite en code, supervision, détection d'intrusions, alerting et sauvegardes chiffrées.

  • 0 port ouvert sur Internet
  • 12 conteneurs en Docker Compose
  • 11 tests de sécurité validés
Nouveautés · 26 octobre 2026
  • Détection sur le trafic Internet réel : le portfolio, seul service public, passe désormais par le reverse proxy, qui récupère la vraie adresse de chaque visiteur (en-tête fourni par Cloudflare). CrowdSec analyse ainsi les vraies tentatives des robots (recherche de fichiers .env, de pages d'administration…) au lieu d'un trafic uniquement interne ; détection validée par un test en rafale.
  • Défense en profondeur sur le reverse proxy : avant d'y laisser entrer du trafic public, quatre protections devant le gestionnaire de mots de passe et le bastion : liste d'accès par adresse, en-têtes d'adresse falsifiables ignorés, aucune réponse aux noms inconnus et tunnel limité au seul portfolio. Chaque couche a été testée, puis une attaque de bout en bout depuis Internet.
  • Mesurer avant de filtrer : la lecture des journaux a révélé, avant la mise en service, que la traduction d'adresses de Docker aurait rendu la liste d'accès inopérante ; corrigé en plaçant le tunnel sur le réseau du reverse proxy, puis documenté en retour d'expérience dans le Dossier d'Exploitation.

18 octobre 2026

  • Détection d'intrusions (CrowdSec) : analyse en continu du journal SSH et des journaux du reverse proxy, dans un conteneur dédié sans aucun port publié. Mode détection seule, voulu : le serveur n'expose rien à Internet, donc rien à bloquer, et les adresses privées (réseau local, Tailscale, Docker) sont ignorées par défaut.
  • Alertes vérifiées de bout en bout : notifications Discord testées en deux temps (webhook seul, puis alerte réelle déclenchée par une décision manuelle), car la commande de test intégrée n'envoyait rien de fiable ; lecture des journaux contrôlée avec cscli explain, puis documentée en retour d'expérience dans le Dossier d'Exploitation.

10 octobre 2026

  • Bastion d'accès web (Apache Guacamole) : un terminal SSH sur le serveur et le bureau du PC fixe, ouverts depuis un simple navigateur, même sur téléphone. Joignable uniquement par Tailscale, sans aucun port publié, avec double authentification (TOTP) et compte par défaut supprimé.
  • Accès cloisonnés (défense en profondeur) : clé SSH dédiée au bastion, acceptée seulement depuis les réseaux Docker du serveur (option from=) ; VNC du PC verrouillé deux fois, par TightVNC et par le pare-feu Windows, sur la seule adresse du serveur, refus vérifié depuis une autre machine. Une règle de pare-feu ouverte à tous par l'installateur a été repérée et désactivée.
  • Intégré à l'exploitation : Guacamole 1.6.0 en Docker Compose (interface, moteur guacd, PostgreSQL 16 sur un réseau isolé), version figée, dump cohérent de la base avant chaque sauvegarde chiffrée, sonde Uptime Kuma avec alerte d'expiration du certificat.
  • Diagnostic couche par couche : quatre blocages résolus en lisant les journaux des deux côtés (certificat impossible en défi HTTP sans port ouvert, passé en défi DNS ; format de clé SSH ; Windows 11 Famille sans RDP, remplacé par VNC ; authentification VNC), puis documentés en retour d'expérience dans le Dossier d'Exploitation.

9 octobre 2026

  • Zéro port ouvert sur Internet : portfolio publié par un tunnel Cloudflare (connexion sortante uniquement), gestionnaire de mots de passe joignable seulement par le VPN Tailscale (certificat Let's Encrypt par défi DNS). Exposition vérifiée en IPv4 et en IPv6.
  • Infrastructure décrite en code : 8 conteneurs en Docker Compose, secrets isolés dans des fichiers .env (droits 600), configuration incluse dans la sauvegarde chiffrée, restauration testée.
  • SSH durci : authentification par clé Ed25519 uniquement (une clé par appareil, révocable individuellement), connexion root interdite, liste blanche d'utilisateurs et nombre d'essais limité.
  • Partage SMB au moindre privilège : comptes dédiés (lecture seule pour consulter, écriture réservée aux transferts), SMB1 désactivé, accès limité au réseau local et à Tailscale, validé par 11 tests de sécurité.
  • Audit et remédiation : découverte et fermeture de deux accès non documentés du système — un partage administrateur exposant les données système et le réseau d'accès distant public de l'éditeur — avec des garde-fous contre leur réactivation (service masqué, contrôle automatique par timer systemd et alerte Discord).
  • Incident traité de bout en bout : une sauvegarde nocturne manquée (planification effacée au redémarrage) a été diagnostiquée, corrigée par des timers systemd persistants avec rattrapage automatique, puis documentée en retour d'expérience dans le Dossier d'Exploitation.

2 octobre 2026

  • Sauvegardes chiffrées et versionnées du gestionnaire de mots de passe (restic) : copie cohérente de la base SQLite, rotation 14 j / 8 sem. / 12 mois et test de restauration validé.
  • Détection des sauvegardes manquées ou en échec (moniteur Push Uptime Kuma, principe du « dead man's switch »), avec alerte Discord.
  • Mises à jour automatiques et planifiées des conteneurs (Watchtower, fork maintenu) après la sauvegarde nocturne ; versions figées pour les briques critiques (reverse proxy, VPN, supervision).
  • Audit de sécurité de l'infrastructure : tests d'exposition depuis l'extérieur (IPv4/IPv6), durcissement de Vaultwarden (administration désactivée, inscriptions et invitations fermées) et filtrage DNS limité au réseau local.
  • Sécurisation des comptes d'administration (2FA sur le registrar, le CDN, le VPN et le dépôt de code, verrou de transfert du domaine) et rédaction d'un Dossier d'Exploitation (architecture, procédures, feuille de route).

Socle de l'infrastructure

  • Installation et administration système sous ZimaOS (Docker).
  • Déploiement d'un Reverse Proxy (Nginx Proxy Manager) pour la gestion du trafic et la génération de certificats SSL/TLS (Let's Encrypt).
  • Sécurisation de l'infrastructure (défense en profondeur) : Pare-feu applicatif web (Cloudflare WAF), masquage d'IP et isolation des conteneurs.
  • Stockage réparti : SSD interne (système), HDD 1 To externe (données), carte SD (copie nocturne des sauvegardes).
  • Accès distant d'administration sécurisé via tunnel VPN (Tailscale).
  • Hébergement d'un Portfolio web et déploiement d'un gestionnaire de mots de passe auto-hébergé (Vaultwarden).
  • Acquisition du nom de domaine (OVH), gestion de la zone DNS et redirection de ports (NAT/PAT), remplacée en octobre 2026 par un tunnel Cloudflare (zéro port ouvert).
  • Déploiement d'Uptime Kuma (SQLite) pour la surveillance des services exposés (sondes HTTP/s) et des expirations de certificats SSL.
  • Automatisation de l'alerting via Webhooks (API Discord) pour la détection de chute de service et le monitoring réseau (Ping).
  • Surveillance système sous Linux (bash profile) : détection et notification en temps réel des connexions SSH entrantes.
  • Rapports d'état automatisés des tâches planifiées (scripts shell et cURL), planification migrée de cron vers des timers systemd en octobre 2026.
Projets GitHub

Des outils et un blog publiés en open source : le code, les tests et la mise en ligne sont visibles par tous.

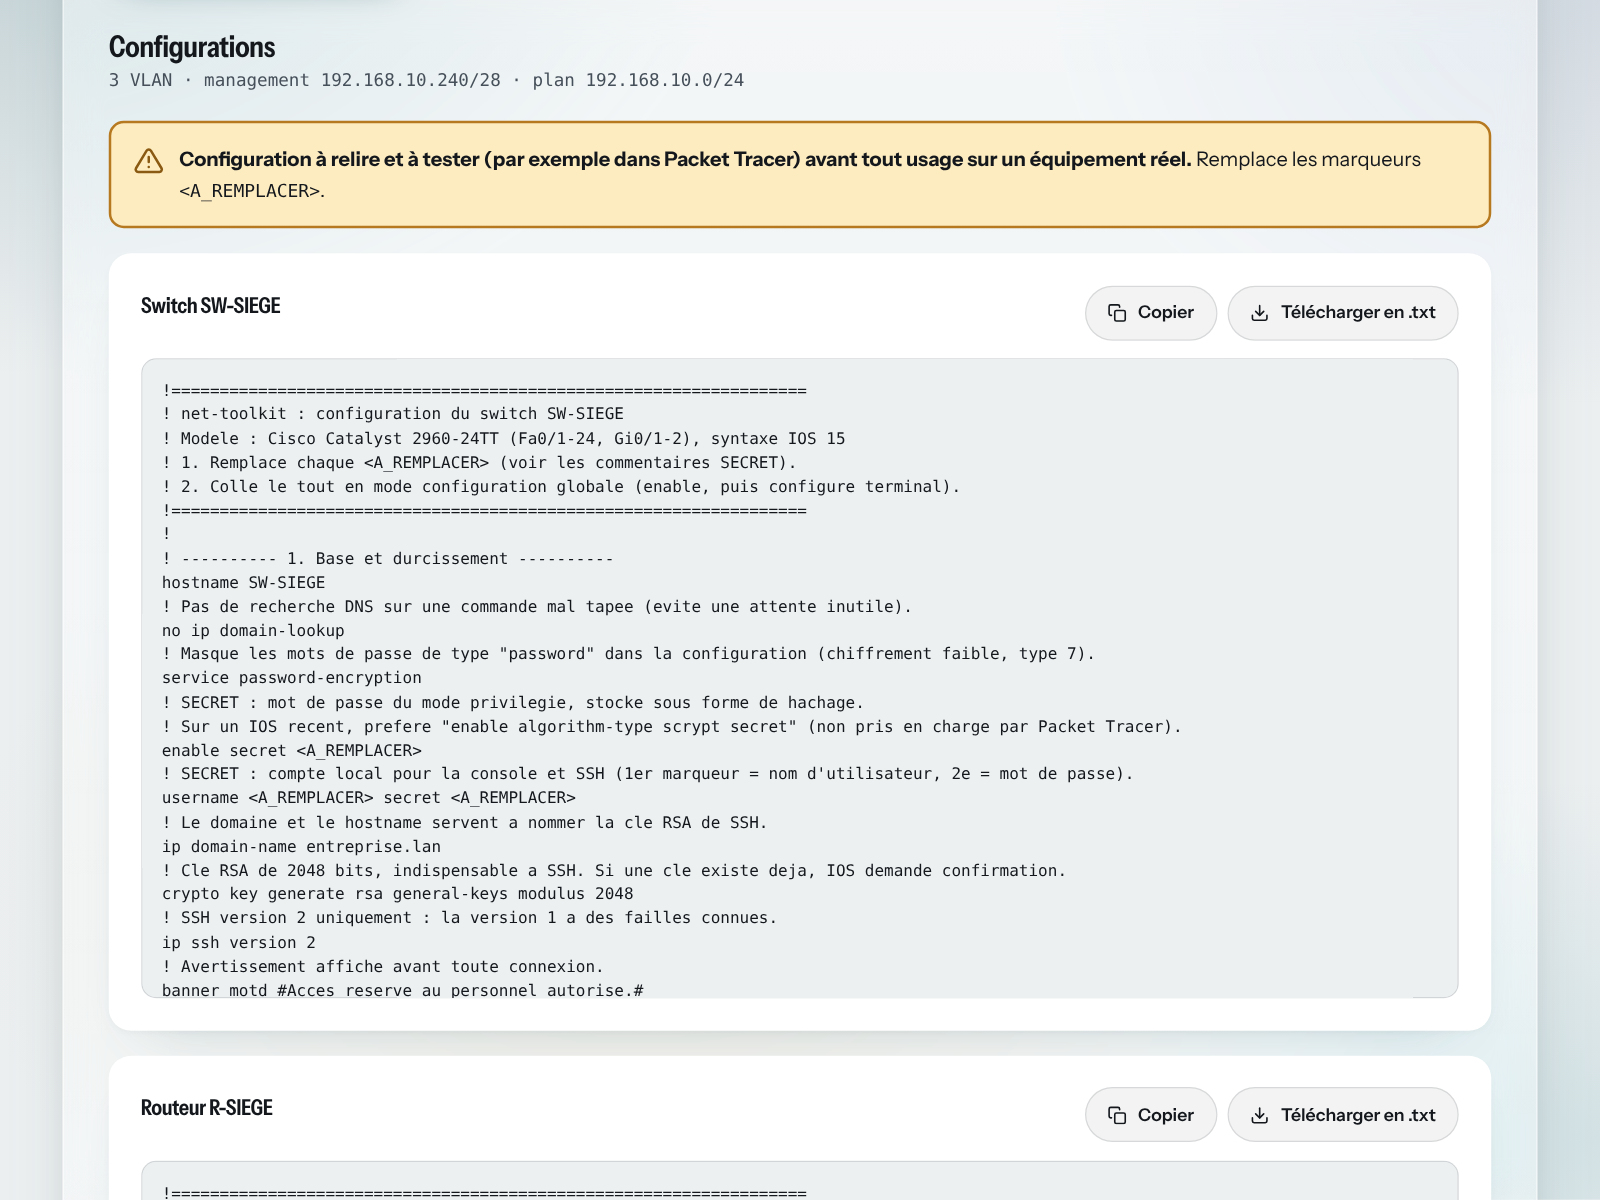
Capture d'écran de net-toolkit : configuration Cisco générée pour un switch, avec l'avertissement de relecture
Projet personnel open source, octobre 2026

net-toolkit — Calculateur IPv4/VLSM & générateur Cisco

Outil web qui analyse une adresse IPv4, calcule un plan d'adressage VLSM et génère les configurations Cisco du switch et du routeur correspondantes, entièrement dans le navigateur : aucune donnée n'est envoyée.

  • 224 tests automatisés
  • 0 dépendance externe
  • 0 donnée envoyée à un serveur
  • Calculs réseau : adresse réseau, broadcast, masque et wildcard, plage utilisable, cas /31 (RFC 3021) et /32, type et classe d'adresse ; plan VLSM jusqu'à 256 sous-réseaux, avec export CSV.
  • Générateur Cisco : configurations IOS d'un switch Catalyst 2960 et d'un routeur ISR 4321 produites à partir du plan VLSM (VLAN, trunk 802.1Q, Port Security, Rapid PVST+ avec BPDU Guard, router-on-a-stick, DHCP), validées dans Packet Tracer.
  • Sécurité dès la conception : modèle de menace documenté, affichage sans innerHTML, CSP stricte avec Trusted Types, protection contre l'injection de formules (export CSV) et de commandes (configuration Cisco) par liste blanche, aucun mot de passe demandé. Une fonctionnalité de lien partageable a été retirée pour réduire la surface d'attaque.
  • Intégration et déploiement continus : tests à chaque modification (GitHub Actions), publication sur GitHub Pages uniquement si tous les tests passent, actions épinglées par empreinte SHA et maintenues par Dependabot.
  • Mise en ligne : sous-domaine dédié en HTTPS, domaine vérifié auprès de GitHub contre le vol de sous-domaine.
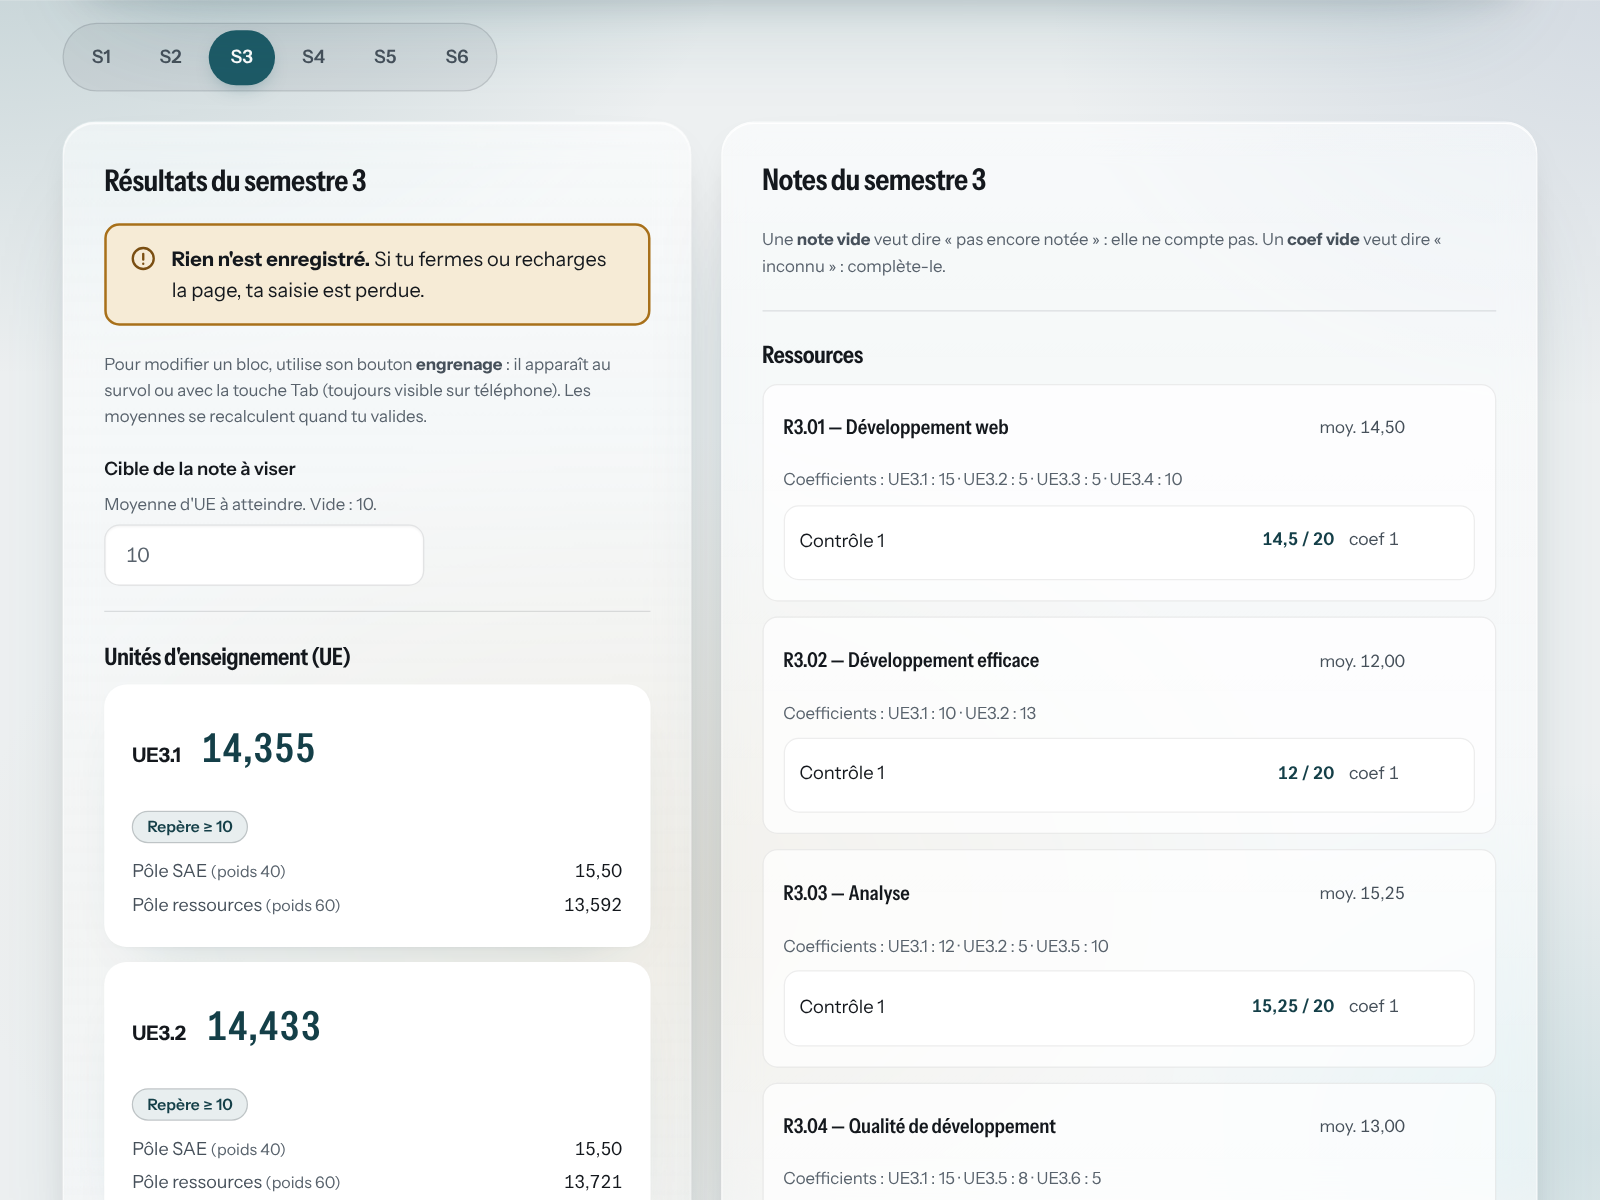
Capture d'écran du simulateur de moyennes BUT
Projet personnel open source, octobre 2026

Simulateur de moyennes BUT — moyennes d'UE & note à viser

Application web qui calcule les moyennes des ressources, des pôles, des UE et des compétences du BUT Informatique, et la note à viser pour chaque évaluation. Les coefficients officiels de l'IUT de Metz sont intégrés, et le relevé « Détail des notes » de l'ENT s'importe en PDF, lu entièrement dans le navigateur.

  • 249 tests automatisés
  • 1 seule dépendance, servie par le site
  • 0 donnée stockée ou envoyée
  • Import de PDF : lecture du relevé et du tableau des coefficients avec pdf.js, à partir de la position de chaque élément (pages tournées, champs collés, codes de parcours). Un import ne fait que pré-remplir : la saisie manuelle reste toujours possible, et ce qui n'est pas compris est signalé, jamais inventé.
  • Coefficients officiels : référentiel généré à partir des tableaux publics (BUT1 à BUT3, parcours RA et DACS) ; il suffit de choisir son année et son parcours.
  • Données personnelles protégées : rien n'est stocké ni envoyé (requêtes réseau interdites par la CSP et vérifiées par les tests), l'en-tête du relevé (nom, n° de dossier, INE, e-mail) n'est jamais lu, et le dépôt public ne contient que des données inventées.
  • Sécurité dès la conception : modèle de menace en six points. Contre un PDF piégé : limites de taille, de pages et de durée, exécution de code désactivée dans pdf.js (parade à la CVE-2024-4367), worker détruit après chaque lecture. CSP stricte sans unsafe-inline et Trusted Types avec une seule politique, limitée à l'adresse exacte du worker.
  • Intégration et déploiement continus : tests et npm audit à chaque modification, garde-fou contre les données personnelles, Dependabot, publication sur GitHub Pages par liste blanche et seulement si tous les tests passent, actions épinglées par empreinte SHA.
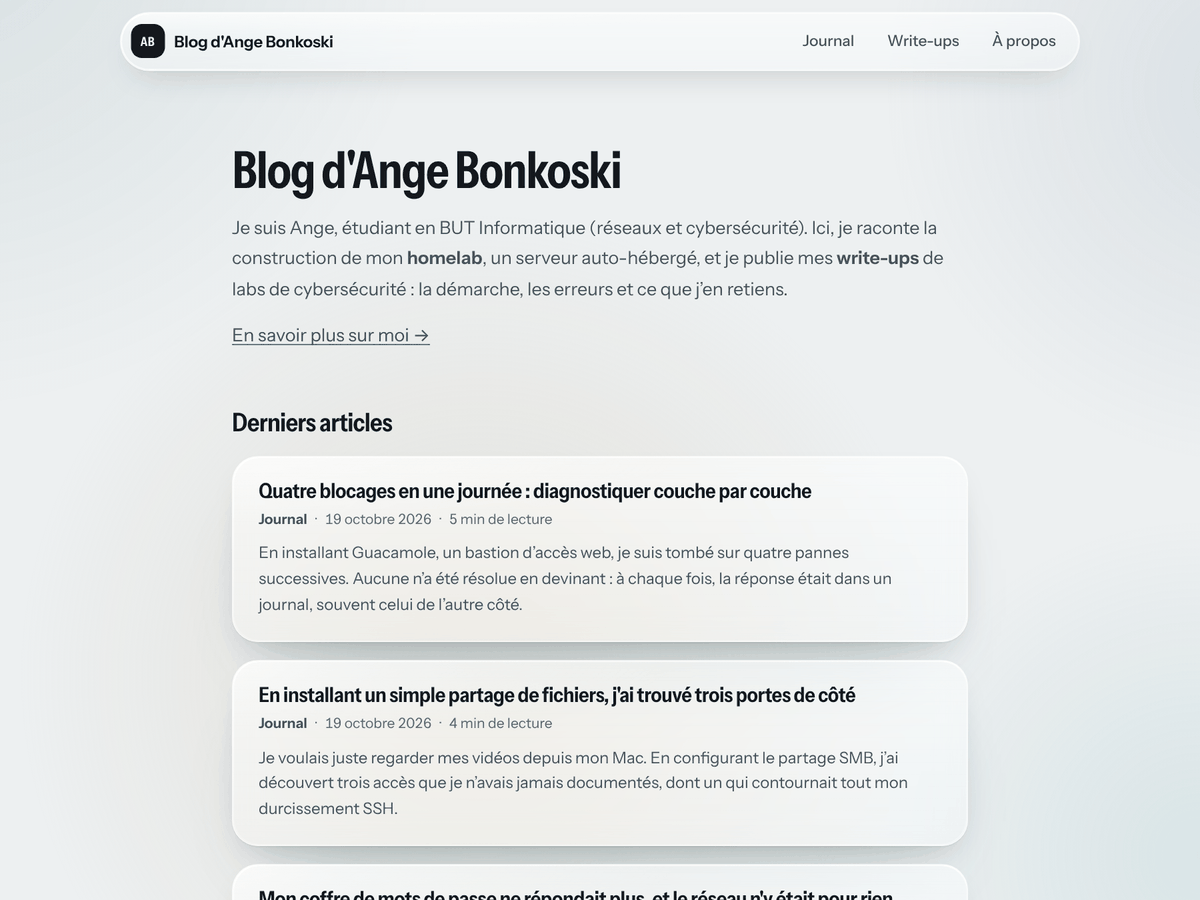
Capture d'écran de l'accueil du blog, avec les derniers articles du journal du homelab
Projet personnel open source, octobre 2026

Blog technique — journal du homelab & write-ups

Un blog où je raconte la construction de mon serveur auto-hébergé : les choix, les incidents, le diagnostic et ce que j'en retiens. Site statique construit avec Hugo, sans JavaScript ni ressource externe, publié automatiquement après une série de contrôles de sécurité.

  • 6 articles tirés du homelab
  • 0 ligne de JavaScript
  • 0 ressource externe
  • Retours d'expérience : zéro port ouvert avec Cloudflare Tunnel et Tailscale, une sauvegarde effacée par un redémarrage, CrowdSec et le test qui ne prouvait rien, trois accès cachés découverts en installant un partage SMB, un diagnostic couche par couche… Chaque article suit le fil contexte, problème, diagnostic, solution, leçons.
  • Garde-fou anti-fuite : avant chaque publication, un script bloque toute adresse IP privée ou Tailscale, URL de webhook, clé ou jeton, et toute métadonnée EXIF dans les images ; gitleaks analyse tout l'historique Git. Les brouillons restent hors du dépôt.
  • Sécurité et sobriété : thème écrit à la main, sans aucune dépendance npm, CSP stricte qui n'autorise aucun script, polices hébergées par le site, aucun traceur. Accessibilité, CSP et liens vérifiés automatiquement sur chaque page construite.
  • Chaîne de publication maîtrisée : GitHub Actions avec Hugo et gitleaks en versions épinglées et vérifiées par somme de contrôle, actions épinglées par empreinte SHA, permissions minimales, publication sur GitHub Pages seulement si tout est vert, domaine vérifié contre le vol de sous-domaine.

Prochaine étape : une version 2 de net-toolkit (switch de niveau 3 avec routage entre VLAN par SVI, plusieurs switchs, IPv6), et de nouveaux articles sur le blog.

Voir mon profil GitHub

Contact

Disponible du 22/02/2027 au 11/06/2027

N'hésitez pas à me contacter pour une opportunité de stage ou un échange technique.

LinkedInProfil LinkedIn GitHubgithub.com/angele-os Blogjournal.ange-bonkoski.fr
LocalisationMetz — mobile en France, relocalisation temporaire possible si besoin
Télécharger mon CV